Descargaron 1,8 millones de aplicaciones de Android para buscar contraseñas escritas dentro del código
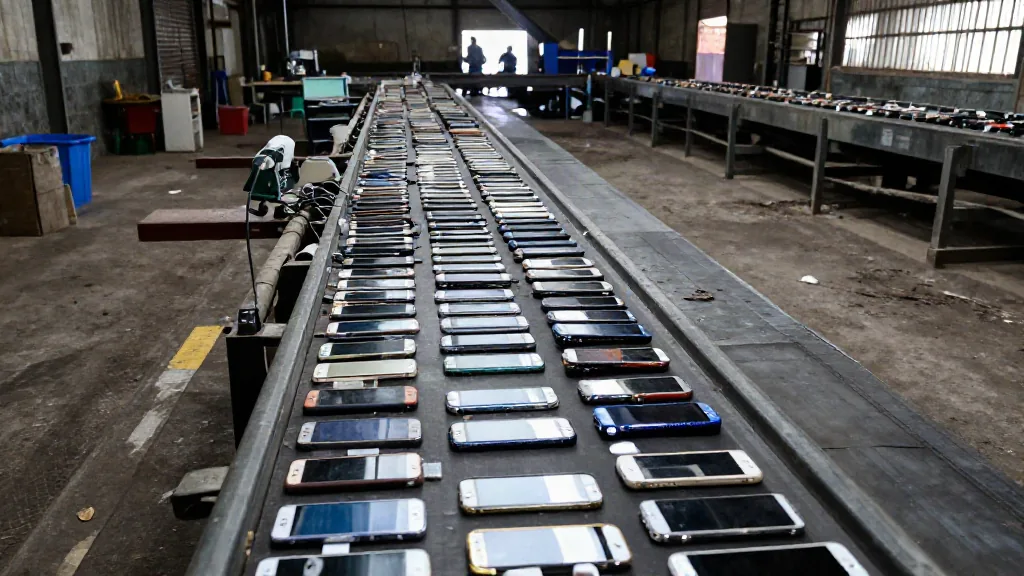
Alguien se descargó 1,8 millones de aplicaciones de Android. No una selección, no las más populares: 1,8 millones. Y las abrió todas para buscar dentro lo mismo: contraseñas y claves que los programadores hubieran dejado escritas en el código.
Lo cuenta el informe de amenazas que Anthropic publicó en septiembre de 2026, que documenta ocho meses de casos reales. Ese en concreto se atribuye a varios afiliados del colectivo ShinyHunters, delincuentes que trabajan por dinero.
Por qué buscar ahí y no en otro sitio
Cuando se hace una app, hay que conectarla con cosas: el servidor donde están los datos, la pasarela de pagos, el servicio de notificaciones, el mapa, el sistema de mensajes. Cada conexión necesita una credencial.
Lo correcto es que esa credencial viva en el servidor y que la app la pida cuando le hace falta. Lo cómodo, sobre todo si hay prisa, es escribirla dentro de la propia aplicación. Funciona igual y se tarda diez minutos menos.
El problema es que una app instalada es un fichero que cualquiera puede descargar y abrir. No hace falta hackear nada: se baja, se descomprime y se lee. Los desarrolladores lo saben desde siempre. Lo que ha cambiado es la escala a la que alguien puede molestarse en mirar.
Antes había que elegir a quién mirar
Revisar una aplicación a mano lleva su rato. Hay que descompilarla, entender cómo está organizada, ver qué es una clave de verdad y qué es una cadena de texto cualquiera, y comprobar si sigue funcionando. Con suerte, media hora por app.
A ese ritmo, un atacante tenía que elegir. Iba a por bancos, a por aplicaciones con muchos usuarios, a por algo que compensara el tiempo. Si tu app era la de una cadena de farmacias regional o la de un servicio de mensajería local, te salvaba la aritmética.
Un millón ochocientas mil aplicaciones es otra cosa. Es dejar de elegir. Es pasar la red por todo el mar y ver qué sube.
Qué pasa después de encontrar una
El informe describe el resto del recorrido, y es la parte que conviene entender porque explica por qué esto acaba afectando a gente que nunca instaló esa app.
Las credenciales encontradas se validan en bloque para ver cuáles siguen vivas. Las que valen se usan para entrar. Y desde dentro se busca ampliar: más secretos, más permisos, acceso a los sistemas donde se construye el software.
En ese mismo grupo de casos, el informe habla de más de un terabyte de datos sacados de un proveedor tecnológico, de cientos de miles de identificaciones nacionales, de millones de registros de tarjetas de pago y de decenas de millones de registros de pasajeros de aerolínea. Y de un ataque a la cadena de suministro que acabó afectando a los datos de unas doscientas organizaciones clientes.
Nadie de esos doscientos hizo nada mal. Confiaron en un proveedor que sí.
Si publicas una app, tres comprobaciones
Ábrela tú primero. Descárgate tu propio archivo de la tienda y busca dentro. Hay herramientas gratuitas que extraen las cadenas de texto de un paquete de Android en un par de minutos. Si encuentras algo que se parezca a una clave, ya lo ha encontrado alguien más.
Mira el historial, no solo la versión de hoy. Una clave que se quitó hace ocho meses sigue estando en las versiones antiguas, que circulan por sitios de descarga alternativos. Si estuvo publicada, hay que darla por perdida y cambiarla, no por retirada.
Que cada clave pueda hacer poco. Es la defensa que menos se usa. Si la credencial que la app necesita solo sirve para leer el catálogo, quien la robe solo puede leer el catálogo. Muchas apps llevan dentro una llave que abre la casa entera porque era más rápido que hacer una para la puerta del jardín.
Y si solo eres usuario
Poco puedes hacer con las claves de un programador, pero sí con las consecuencias. Cuando una filtración de este tipo llega a los datos de pago o a los documentos de identidad, lo que viene detrás son mensajes que parecen legítimos porque llevan datos verdaderos: tu nombre, tu número, tu última compra.
Esa es la señal a la que hay que acostumbrarse. Que alguien sepa cosas de ti no significa que sea quien dice ser. Cada vez significa menos.